A frissített switch sem feltétlenül védett: mit tanít a Zyxel GS1900 zero-day a biztonságtechnikai hálózatokról?
Egy Zyxel GS1900 switch attól még sebezhető maradhatott, hogy telepítették rá a gyártó júniusban kiadott biztonsági frissítését. A támadók ugyanis nem azt a sérülékenységet használták ki, amelyet a javítás kezelt, hanem egy addig nem azonosított hibát. Az eset különösen fontos a biztonságtechnikában, ahol ugyanazon a hálózati infrastruktúrán kamerák, beléptető rendszerek, riasztóátjelzők és más kritikus eszközök működhetnek.
Mi történt a Zyxel GS1900 kapcsolókkal?
A Help Net Security 2026. november 5-i beszámolója szerint a Zyxel GS1900 sorozat azon tagjai is támadhatók maradtak, amelyekre már telepítették a gyártó júniusi biztonsági javítását.
Első látásra tipikus „sikertelen frissítésnek” tűnhet, de műszakilag pontosabban kell fogalmazni. A júniusban kiadott firmware a CVE-2026-7273 azonosítójú, veremalapú puffertúlcsordulási hibát javította. A támadók által használt exploit viszont egy másik sérülékenységre épült, amelyet később CVE-2026-107441 számon vettek nyilvántartásba.
A júniusi javítás tehát nem ugyanazt a hibát kezelte rosszul: egy másikat javított, miközben a firmware-ben benne maradt egy addig ismeretlen probléma. Az újabb sérülékenység a támadások idején ezért nulladik napi (zero-day) hibának számított.
A különbség nem csupán terminológiai. Ha egy üzemeltető azt látja, hogy az eszközön a gyártó által ajánlott firmware fut, joggal feltételezheti, hogy az ismert és javított sérülékenységgel szemben védett. Ebből azonban nem következik, hogy ugyanabban a komponensben nincs más, fel nem fedezett hiba. A Binarly kutatói mind a tíz, júniusi javítást már tartalmazó firmware-változaton igazolták a hitelesítés nélküli parancsfuttatás lehetőségét.
A két sérülékenység nem ugyanaz
A korábbi, CVE-2026-7273 számú hiba a GS1900 firmware CGI-programjában található veremalapú puffertúlcsordulás volt. A Zyxel 2026. június 16-án adta ki hozzá a 2.90 Patch 2 firmware-változatokat.
Az újabb CVE-2026-107441 ezzel szemben határon túli memóriaírási (out-of-bounds write) sérülékenység. A Binarly elemzése szerint a webes kéréseket feldolgozó program sem a paraméterek hosszát, sem a számukat nem ellenőrzi, így egy összeállított kérés a memória széles tartományát írhatja felül. A gyártó szerint a hibát a helyi hálózatot elérő, hitelesítéssel nem rendelkező támadó speciálisan kialakított HTTP-kéréssel használhatja ki, és operációs rendszer szintű parancsokat futtathat.
Ebből két dolog következik. Az első, hogy a támadónak el kell érnie a switch webes kezelőfelületét a hálózaton keresztül, így az internetre nem csatlakozó eszköz nem automatikusan támadható. A második viszont, hogy nincs szükség érvényes felhasználónévre és jelszóra: aki már jelen van a megfelelő hálózati szegmensben, azt a bejelentkezési védelem önmagában nem állítja meg.
A „LAN-alapú” támadhatóság ezért nem jelent alacsony kockázatot. Egy fertőzött karbantartói laptop, egy rosszul leválasztott kamerahálózat, egy nem megfelelően védett távoli elérés vagy egy másik kompromittált hálózati eszköz elegendő kiindulópontot teremthet.
Közel ezer eszközt érintő támadási kampány
A GreyNoise vizsgálata szerint egy kínai nyelvű fenyegetői csoport 2026. augusztus 17. körül 996 Zyxel GS1900 switchet kompromittált 48 országban. A támadók konfigurációs adatokat, hálózati információkat és root szintű fiókokhoz tartozó jelszólenyomatokat szereztek meg. Beszédes adat, hogy az áldozatok közül 564 eszközön még a gyári hitelesítő adatok voltak érvényben.
Az első elemzések a támadásokat a CVE-2026-7273-hoz kapcsolták, az amerikai CISA szeptember 21-én fel is vette a hibát az aktívan kihasznált sérülékenységek (KEV) listájára. A Binarly eközben a támadók vezérlőszerverén egy nyitott könyvtárban megtalálta a használatra kész exploitot, és szeptember 28-ára igazolta, hogy az a javított rendszereken is működik. A kutatók szerint a támadókód valószínűleg nagy nyelvi modell segítségével készült. Az AI mindkét oldalon gyorsítja a hibafeltárást; erről a GPT-6 Cyber kapcsán írtam.
Nem állapítható meg teljes bizonyossággal, hogy a közel ezer eszköz mindegyikét kizárólag az új sérülékenységgel törték fel; régi firmware-ek és gyári jelszavak is szerepet játszhattak. A lényeg ettől nem változik: a kutatók olyan működő támadókódot találtak, amely a javítottnak tekintett firmware-en is parancsfuttatást tett lehetővé.
- Jún. 16.: Patch 2
- Aug. 17. körül: 996 feltört switch
- Szept. 21.: CISA-figyelmeztetés
- Szept. 28.: a Patch 2 is támadható
- Okt. 22.: Patch 3
Október 22-ig a júniusi firmware sem védett az exploit ellen
Miért különösen fontos ez a biztonságtechnikában?
Egy switch sok telepítésen láthatatlan háttéreszköznek tűnik. Nem készít felvételt, nem olvas kártyát, és nem érzékeli a behatolást. Mégis rajta keresztül haladhat a biztonsági rendszer adatforgalmának jelentős része. Összekötheti például:
- az IP-kamerákat a videómenedzsment-rendszerrel és a rögzítőkkel;
- a beléptető központokat a menedzsmentszerverrel;
- az IP-alapú kaputelefonokat és segélyhívó pontokat;
- a riasztórendszerek hálózati kommunikátorait;
- a biztonsági munkaállomásokat, szervereket és a távfelügyeleti kapcsolatokat.
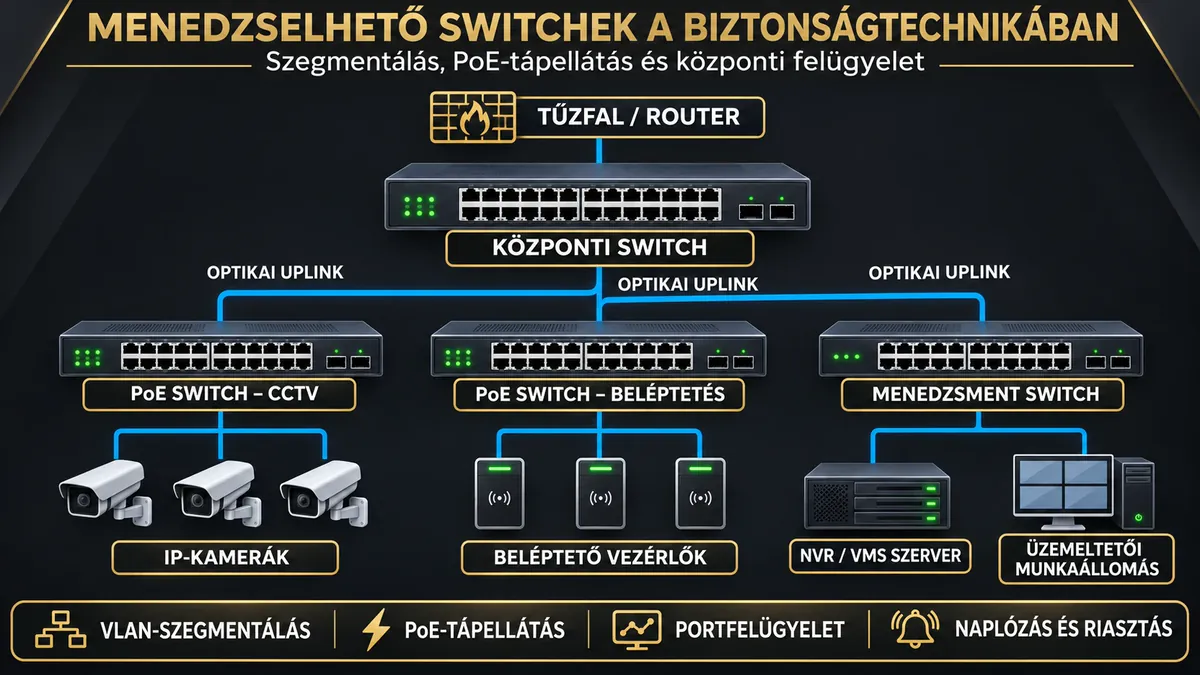
Ha egy támadó parancsokat tud futtatni a kapcsolón, a kockázat nem merül ki a switch leállásában. A pontos következmény a firmware-től és a hálózati kialakítástól függ, de lehetőség nyílhat a konfiguráció megszerzésére vagy módosítására, portok leállítására, a szegmentálás gyengítésére, a forgalom megfigyelésének előkészítésére vagy további rendszerek felé történő oldalirányú mozgásra.
PoE-képes modelleknél egy port vagy az eszköz újraindítása a csatlakoztatott kamerák és kaputelefonok tápellátását is megszakíthatja, így egyetlen switch kiesése egyszerre több kamera látóterét teheti elérhetetlenné. Hogy a hálózatra kötött biztonsági eszköz miért maga is számítógép, arról A kamera is számítógép című cikkemben írtam.
Személyes tapasztalatom: a magyar piacot is közvetlenül érinti
Saját szakmai tapasztalatom szerint a Zyxel az egyik legelterjedtebb switchmárka a magyar biztonságtechnikában. Pályám során számtalanszor dolgoztam ilyen eszközökkel kamerarendszerek, beléptető rendszerek és más IP-alapú biztonságtechnikai megoldások kialakításakor.
Ennek több gyakorlati oka is van. A márka eszközei régóta jelen vannak a hazai piacon, széles modellválasztékban érhetők el, és sok kisebb, illetve közepes méretű rendszerben megfelelő ár-érték arányú hálózati alapot biztosítanak. A GS1900 sorozat ráadásul olyan menedzselhető, köztük PoE-képes modelleket is tartalmaz, amelyek jól illeszkednek az IP-kamerás telepítések igényeihez.
Ezért a mostani probléma nem távoli, kizárólag nagyvállalati informatikai rendszereket érintő eset, hanem a magyar biztonságtechnikai piac számára is kifejezetten releváns. Számos hazai telephely, üzlet, iroda, társasház, oktatási intézmény vagy ipari objektum működhet, ahol Zyxel switch szolgálja ki a biztonsági eszközök hálózati kapcsolatát.
A szakmai gyakorlat oldaláról egyértelmű: az érintett eszközök jelenléte Magyarországon sem tekinthető ritka vagy elméleti helyzetnek.
Mit okozhat egy kompromittált switch a kamerarendszerben?
A legkézenfekvőbb következmény a rendelkezésre állás elvesztése. Ha a kamera és a rögzítő közötti kapcsolat megszakad, a diszpécser nem lát élőképet, a szerver pedig nem kap rögzíthető videófolyamot.
Ez nem mindig feltűnő azonnal. Egy nagyobb rendszerben az operátor nem figyeli folyamatosan az összes kamerát, a videómenedzsment-rendszer pedig csak akkor jelez, ha az eszközállapot-figyelés és a riasztási szabályok helyesen vannak beállítva.
A támadó célja nem feltétlenül a teljes leállítás. Sokkal nehezebben észlelhető egyetlen port, kameracsoport vagy uplink időszakos megszakítása. Ha ez egy fizikai behatolással egy időben történik, a hálózati esemény közvetlenül rontja a rendszer bizonyítékképző képességét: ami nem jut el a rögzítőig, az a bizonyítékláncba sem kerülhet be. PoE-s modelleknél ráadásul a kommunikáció és a tápellátás ugyanazon az eszközön összpontosul, így egy rosszindulatú portművelet a kamera működését is megszüntetheti.
A beléptető rendszer sem feltétlenül áll le azonnal
A beléptető rendszereknél árnyaltabb a helyzet. Számos beléptető központ önállóan is tárolja a jogosultságokat és meghozza az ajtónyitási döntést, így a hálózat megszakadása nem jelenti, hogy minden ajtó azonnal működésképtelenné válik.
Megszakadhat viszont az események valós idejű továbbítása, a központi felügyelet, a jogosultságok frissítése, a távoli ajtóvezérlés és a kameraképpel kialakított integráció. A helyi működés tehát folytatódhat, miközben a diszpécser már nem látja, mi történik, és ez veszélyesebb lehet egy azonnal észlelhető leállásnál. Ugyanez igaz az IP-alapú riasztásjelzésre és a kaputelefonokra is.
Pontosan mely modelleket kell ellenőrizni?
A Zyxel november 3-i közleménye szerint a CVE-2026-107441 tíz GS1900 modellt érint. A 2.90 Patch 2 és a korábbi verziók sérülékenyek, a javítás az október 22-én kiadott 2.90 Patch 3. A zárójelben álló négybetűs rész modellenként eltér, ezért nem elég a „2.90”-et ellenőrizni.
| Modell | Sérülékeny (és korábbi) | Javított |
|---|---|---|
| GS1900-8 | 2.90(AAHH.2)C0 | 2.90(AAHH.3)C0 |
| GS1900-8HP | 2.90(AAHI.2)C0 | 2.90(AAHI.3)C0 |
| GS1900-10HP | 2.90(AAZI.2)C0 | 2.90(AAZI.3)C0 |
| GS1900-16 | 2.90(AAHJ.2)C0 | 2.90(AAHJ.3)C0 |
| GS1900-24 | 2.90(AAHL.2)C0 | 2.90(AAHL.3)C0 |
| GS1900-24E | 2.90(AAHK.2)C0 | 2.90(AAHK.3)C0 |
| GS1900-24EP | 2.90(ABTO.2)C0 | 2.90(ABTO.3)C0 |
| GS1900-24HPv2 | 2.90(ABTP.2)C0 | 2.90(ABTP.3)C0 |
| GS1900-48 | 2.90(AAHN.2)C0 | 2.90(AAHN.3)C0 |
| GS1900-48HPv2 | 2.90(ABTQ.2)C0 | 2.90(ABTQ.3)C0 |
A teljes firmware-azonosítót és a pontos hardvermodellt mindig vesd össze a Zyxel hivatalos közleményének táblázatával.
Mit érdemes most tenni?
Az első lépés nem a firmware azonnali feltöltése, hanem a pontos eszközleltár. Meg kell állapítani, hol működik GS1900 switch, mi a pontos típusa, milyen firmware fut rajta, mi csatlakozik hozzá, és milyen kiesést okozna az újraindítása.
Ezt követően indokolt:
- Ellenőrizni a teljes firmware-verziót. A Patch 2 nem elegendő; az érintett modelleken Patch 3 szükséges.
- A firmware-t csak a gyártó hivatalos forrásából letölteni, mindig a pontosan az adott modellhez tartozó fájlt.
- Menteni a konfigurációt. A mentést is védeni kell, mert hálózati címeket, VLAN-beállításokat és hitelesítési adatokat tartalmazhat.
- Karbantartási időablakot tervezni. PoE-s switchnél számolni kell a kamerák újraindulásával és a rögzítés átmeneti kiesésével.
- A frissítés után visszaellenőrizni. Az aktív firmware mellett a konfigurációt, a VLAN-okat, a portokat, a PoE-állapotokat és az uplinkeket is.
- Megvizsgálni a kompromittálódás lehetőségét. Ha az eszköz sérülékeny firmware-rel, szélesebb körből elérhető kezelőfelülettel működött, érdemes átnézni a naplókat, a konfigurációváltozásokat és a kutatók által közzétett kompromittálódási jeleket.
- Szükség esetén hitelesítő adatokat cserélni. Gyanú esetén a frissítés önmagában kevés: indokolt lehet a konfiguráció ellenőrzött újraépítése, az adminisztrátori jelszavak cseréje és a hozzáférések felülvizsgálata.
A menedzsmentfelületet külön is védeni kell
A firmware-frissítés csak az egyik védelmi réteg. A switch kezelőfelülete ne legyen elérhető sem az általános felhasználói hálózatból, sem a kamerák vagy más biztonsági végpontok szegmenséből.
A célszerű kialakítás külön menedzsment-VLAN-t, korlátozott adminisztrátori hozzáférést és naplózott belépési pontot használ: a webes vagy SSH-felülethez csak kijelölt munkaállomásról vagy védett köztes gépen keresztül lehessen kapcsolódni. A távoli menedzsmentet ne publikáld közvetlenül az internetre; ha kell, ellenőrzött VPN-en és többfaktoros hitelesítéssel érdemes kialakítani.
Fontos a gyári jelszavak megszüntetése is: a mostani kampányban a feltört switchek több mint felén még gyári hitelesítő adat volt. Ugyanígy számít a nem használt szolgáltatások kikapcsolása, kevés adminisztrátori fiók és a változások dokumentálása. Miért nem választható szét a hálózat és a fizikai védelem felelőssége? Erről A kiber- és fizikai biztonság összefonódása szól.
A frissítés nem egyszeri esemény, hanem folyamat
A Zyxel esete azt mutatja, hogy a „legfrissebb firmware fut” állapot még nem teljes biztonsági garancia: a CISA szeptemberben a frissítésre szólított fel, a júniusi firmware azonban a támadók által használt hibát nem javította. A frissítés ettől még alapvető követelmény; a tanulság az, hogy mellette további kontrollok is kellenek. Hogy a javításig eltelt idő hol rövidíthető, arról a Gyorsabb kibertámadások az AI korában szól.
Egy megfelelő üzemeltetési folyamat legalább a következőket tartalmazza:
- naprakész eszköz- és firmware-leltár;
- a gyártói biztonsági közlemények rendszeres figyelése és kockázatalapú értékelése;
- tesztelt frissítési és visszaállítási eljárás;
- elkülönített menedzsmenthálózat, konfigurációmentés és változáskezelés;
- eszközállapot- és hálózatfelügyelet;
- a már nem támogatott eszközök tervezett cseréje.
A kapcsoló nem pusztán informatikai kiegészítő, hanem a fizikai védelem egyik alapvető infrastruktúra-eleme, ezért ugyanúgy része a kockázatelemzésnek, mint a kamera, a rögzítő, a beléptető központ vagy a riasztóátjelző.
Nem elég azt kérdezni, hogy működik-e a hálózat
Egy biztonságtechnikai hálózat átvételekor és időszakos felülvizsgálatakor nem elegendő azt ellenőrizni, hogy van-e kapcsolat a kamera és a szerver között.
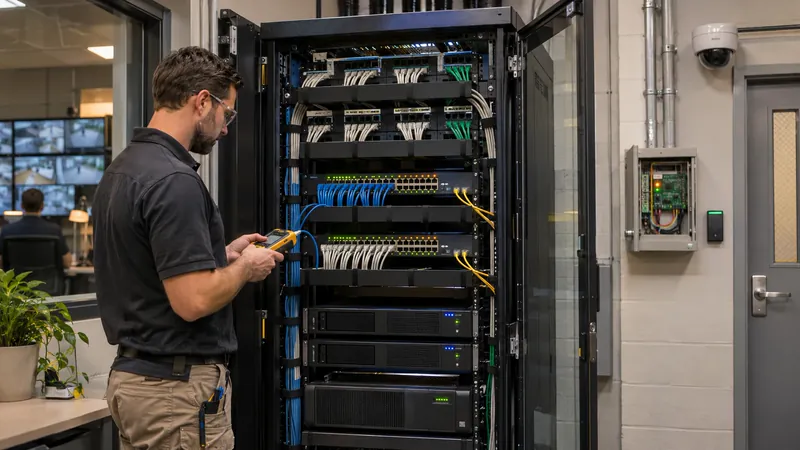
A funkcionálisan működő rendszer nem feltétlenül biztonságos. Előfordulhat, hogy minden kamera képet ad, az ajtók nyílnak, és a kapcsolatok stabilak, miközben egy menedzsmentfelületen súlyos sérülékenység vár kihasználásra.
A legfontosabb tanulság
A Zyxel GS1900 esete nem azt bizonyítja, hogy a firmware-frissítés felesleges. Éppen ellenkezőleg: az érintett rendszereket most a Patch 3 verzióra kell frissíteni. A valódi tanulság az, hogy egy javított eszköz sem tekinthető automatikusan minden ismert és ismeretlen támadással szemben védettnek.
A biztonságot nem egyetlen firmware-verzió, hanem több, egymást erősítő intézkedés adja: frissítés, hálózati szegmentálás, menedzsmentvédelem, naplózás, eszközleltár, hozzáférés-szabályozás és rendszeres ellenőrzés.
Saját tapasztalatom szerint a Zyxel switchek széles körű magyarországi biztonságtechnikai alkalmazása miatt ezt az esetet különösen komolyan kell venni. A kérdés nem csupán az, hogy található-e valahol egy érintett kapcsoló, hanem az is, hogy tudjuk-e pontosan, hol működik, milyen firmware fut rajta, mi csatlakozik hozzá, és mit veszítene a védelem, ha az eszköz kompromittálódna.
Források: Help Net Security (2026. november 5.) · Zyxel: CVE-2026-107441 (2026. november 3.) · Zyxel: CVE-2026-7273 és Patch 2 (2026. június 16.) · Binarly: műszaki elemzés (2026. november 3.) · Help Net Security: a támadási kampány (2026. szeptember 22.)
Utoljára felülvizsgálva:
Kérdésed van, vagy átbeszélnéd valamelyik témát?
Legyen szó biztonsági rendszerről, a mögötte lévő informatikai hálózatról vagy egy gondolatról ezekből a cikkekből, szívesen meghallgatlak.
Kapcsolatfelvétel