Ki figyeli az AI-ügynököt? Új megközelítés a vállalati adatok védelmében
Az AI-alkalmazások első vállalati hullámában főleg az volt a kérdés, hogy egy munkatárs milyen adatot másol be egy chatbot szövegmezőjébe. A következő szakasz ennél lényegesen összetettebb. Az autonóm vagy részben autonóm AI-ügynökök már nemcsak válaszolnak, hanem fájlokat nyitnak meg, adatbázisokat kérdeznek le, programokat indítanak, külső szolgáltatásokhoz kapcsolódnak, és több lépésből álló feladatokat hajtanak végre.
Ez rendkívül hasznos, de új biztonsági kérdést vet fel: hogyan állapítható meg, hogy az AI pontosan milyen vállalati információhoz fért hozzá, mit tett vele, és hová került az általa előállított tartalom?
Miben más egy AI-ügynök, mint egy chatbot?
Egy hagyományos generatív AI-szolgáltatásnál a felhasználó indítja el az egyes lépéseket. Beír egy kérdést, esetleg feltölt egy dokumentumot, megkapja a választ, majd eldönti, mit kezd vele. A folyamatban szinte mindig van emberi ellenőrzési pont.
Az AI-ügynök ezzel szemben egy cél elérésére kap megbízást. A köztes lépéseket maga tervezi meg: kiválasztja a rendelkezésére álló eszközöket, fájlokat olvas és ír, API-hívásokat indít, adatbázist kérdez le, vagy más ügynökökkel működik együtt.
Vegyünk egy egyszerű példát. Az ügynök feladata, hogy vezetői összefoglalót készítsen egy biztonsági eseményről. Ehhez megnyithatja az eseménynaplókat, a beléptetőrendszer adatait, a kapcsolódó e-maileket, az érintett dolgozók adatait és a kamerarendszer eseményeit.
A háttérben tehát több érzékeny rendszer és adatforrás kapcsolódik össze. A biztonsági csapatnak ezért nem elég tudnia, hogy valaki „AI-t használt”. Választ kell kapnia arra is, hogy:
- melyik AI-alkalmazás vagy ügynök futott;
- ki vagy melyik rendszer indította el;
- milyen fájlokat, adatbázisokat és szolgáltatásokat ért el;
- milyen műveleteket hajtott végre;
- milyen új tartalmat állított elő;
- hol tárolta, vagy kinek továbbította az eredményt.
Egy egyszerű alkalmazásnapló ezekre a kérdésekre rendszerint nem ad teljes választ.
A megbízható munkatárs jogosultsága, gépi sebességgel
Az AI-ügynökök gyakran nem saját, elkülönített jogosultsággal dolgoznak, hanem egy felhasználó vagy szolgáltatási fiók hozzáférését használják. Amit a munkatárs megnyithat vagy lekérdezhet, azt az általa indított ügynök is elérheti.
A Cyberhaven vezérigazgatója, Nishant Doshi ezt úgy fogalmazta meg, hogy az AI-ügynökök ma egy megbízható munkatárs hozzáférésével dolgoznak. Hozzátette: sok vállalatnál az első ilyen adatbiztonsági incidens valószínűleg nem támadás lesz, hanem egy ügynök, amely pontosan azt teszi, amit kértek tőle, csak olyan adattal, amelyhez nem lett volna szabad hozzányúlnia.
Ettől az AI-ügynök új típusú belső szereplővé válik. Nem feltétlenül rosszindulatú, és nem kell hozzá külső támadás. A kockázat abból is származhat, hogy egy szabályosan kiadott feladat teljesítése közben olyan adatot használ fel, amelyre valójában nincs szüksége. Hogy egy feladatra fókuszáló AI miért nem áll meg magától a hozzáférési határoknál, arról az Anthropic incidenseiről szóló cikkemben írtam.
A különbség a léptékben van. Egy ember kézzel, korlátozott tempóban nyit meg dokumentumokat. Egy ügynök rövid idő alatt fájlok százait vizsgálhatja át, több forrást kapcsolhat össze, és új, tömörített adatállományt készíthet belőlük. Nem elég tehát a feltöltéseket figyelni: azt is látni kell, mit vont ki az AI, és mit tartalmaz a kész összefoglaló vagy jelentés.
Mit ígér a Cyberhaven Agentic Data Security?
A Cyberhaven a 2026. november 5-én bejelentett Agentic Data Securityt (ADS) a Cyberhaven Flow adatbiztonsági platform új moduljaként mutatta be. A platform eddig is az adatvesztés-megelőzést (DLP), a belső kockázatkezelést és az adatbiztonsági helyzet felmérését fogta össze; az ADS ezeket a képességeket terjeszti ki az AI-alapú munkafolyamatokra. A gyártó szerint a modul a bejelentés napjától megvásárolható.
A gyártó négy fő képesség köré szervezi a rendszert:
| Képesség | A gyártó szerint | Miért fontos? |
|---|---|---|
| Felderítés | Megtalálja az AI-eszközöket és ügynököket a végpontokon, a felhőben és a böngészőben, a nem engedélyezetteket is, és kockázati pontszámot ad nekik. | Csak azt lehet szabályozni, amiről tudunk. |
| Követés | Rögzíti a promptokat, válaszokat, eszközhívásokat, fájlolvasásokat és -írásokat, parancsokat, valamint az érintett adatokat. | Egy incidensnél rekonstruálható, mi történt lépésről lépésre. |
| Hozzárendelés | Minden műveletet a mögötte álló személyhez vagy rendszerhez köt; embert és ügynököt egy nézetben mutat. | Az „AI csinálta” nem lehet magyarázat. |
| Kikényszerítés | A meglévő, emberekre írt adatvédelmi szabályokat az ügynökök műveleteire is alkalmazza: figyelmeztet vagy blokkol. | Nem kell külön szabályrendszer az AI-hoz. |
A felderítés azért alapvető, mert egy szervezetben jóváhagyott megoldások, böngészős szolgáltatások, kódolóasszisztensek és engedély nélkül telepített, úgynevezett árnyék-AI-eszközök is futhatnak egyszerre. Ha egy részleg saját kezdeményezésből kezd ügynököt használni, az adatok feletti ellenőrzés úgy is elveszhet, hogy egyetlen hivatalos beállítás sem változott. A termékismertető szerint az ADS az MCP-n keresztüli eszközhívásokat is figyeli.
A követés egy incidens kivizsgálásakor értékes. Egyetlen riasztás, például hogy érzékeny adat került kapcsolatba egy AI-alkalmazással, önmagában kevés. A döntéshez látni kell, hogy az ügynök az adatot csak feldolgozta, átalakította, helyben tárolta, vagy külső szolgáltatásnak továbbította.
A hozzárendelés az elszámoltathatóság alapja: egy esemény után meg kell állapítani, ki engedélyezte a hozzáférést, milyen fiók nevében futott a művelet, és hol kellett volna emberi jóváhagyást kérni.
A kikényszerítés lényege, hogy ugyanaz a szabály érvényes az emberre és az ügynökre: ha egy tervrajz vagy ügyféllista nem tölthető fel külső szolgáltatásba, az ügynök se tehesse meg.
Nem elég a fájlt követni: az adat útját is érteni kell
A Cyberhaven megközelítésének központi eleme az adatok származási és mozgási útjának, az úgynevezett data lineage-nek a követése. A cél, hogy ne csak egy fájl aktuális helye legyen ismert, hanem az információ eredete és átalakulása is.
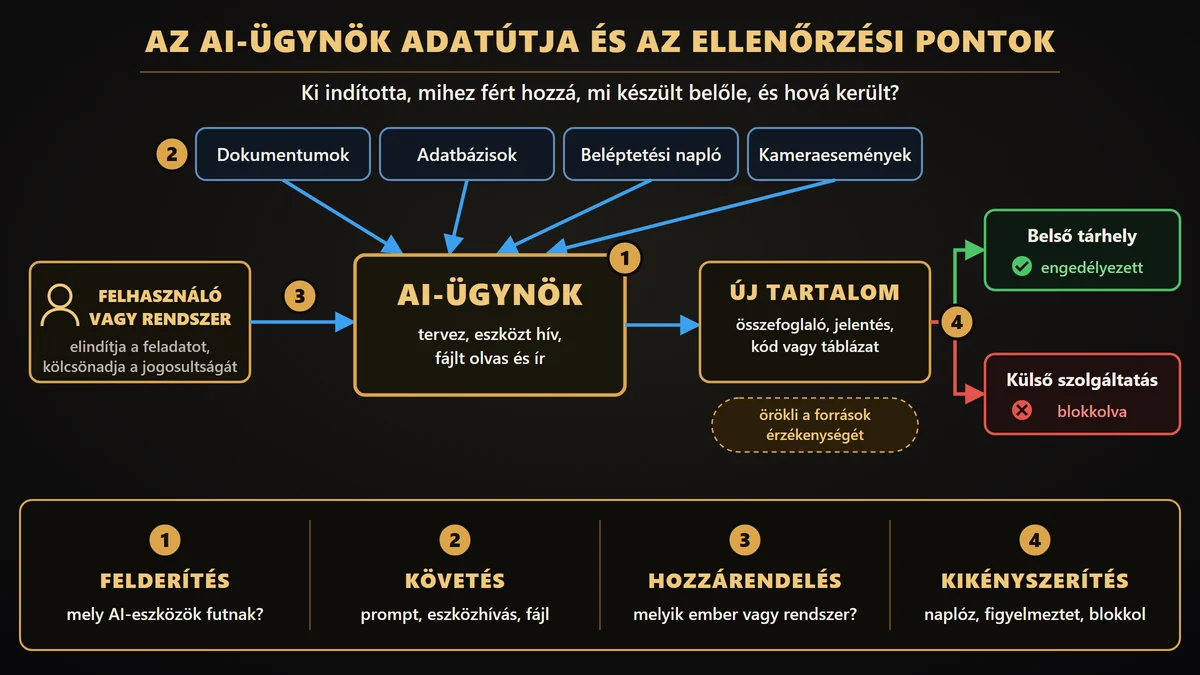
Egy ügynök tíz bizalmas dokumentumot összefoglalhat egyetlen új fájlban. Az eredeti dokumentumok érzékenységi címkéje azonban nem feltétlenül kerül át automatikusan az új tartalomra. Az összefoglaló technikailag új fájl, információtartalmát tekintve mégis ugyanolyan érzékeny, vagy akár érzékenyebb lehet, mint a forrásai.
A gyártó termékismertetője egy jellemző útvonalat mutat be. Egy fájl a felhőtárhelyről az AI-alkalmazáson és egy eszközhíváson keresztül egy előrejelzésbe kerül, amelyet e-mailben elküldenek egy kollégának. Amikor a kolléga ezt az előrejelzést a saját, magáncélú felhőtárhelyére töltené fel, a rendszer megállítja, mert ismeri a tartalom eredetét.
Hasonló helyzet áll elő, ha az AI:
- több adatbázisból egyesít személyes adatokat;
- beléptetési naplókból jelenléti mintázatot készít;
- kamerafelvételekhez kapcsolódó eseményadatokat foglal össze;
- biztonsági tervdokumentumokból kigyűjti a védelmi rendszer gyenge pontjait;
- forráskódban vagy konfigurációs fájlokban hitelesítési adatot talál;
- egy hosszú dokumentumot rövid, könnyen továbbítható jelentéssé alakít.
Az adatbiztonság tehát nem veszítheti el a tartalom érzékenységének kontextusát csak azért, mert az AI megváltoztatta annak formáját.
Halványul a fizikai és az informatikai biztonság határa
Az ügynökök adatbiztonsága első látásra tisztán informatikai kérdésnek tűnik. A fizikai biztonsági rendszerek nagy része azonban ma már adatvezérelt, hálózatra kapcsolt környezetben működik:
- a videómegfigyelő rendszerek kameraképeket, metaadatokat, rendszámokat és eseményinformációkat kezelnek;
- a beléptetőrendszerek személyazonossághoz, jogosultsághoz, időponthoz és helyszínhez kötött adatokat tárolnak;
- a látogatókezelő rendszerek neveket, fényképeket, elérhetőségeket és fogadó személyeket tartanak nyilván;
- az incidenskezelő platformok mindezt egy közös eseményrekordban kapcsolhatják össze.
Egy vállalati AI-ügynök ilyen feladatokat kaphat: összegyűjti a beléptetési rendellenességeket, elkészíti egy incidens idővonalát, értékeli a kamerák és érzékelők hibajelzéseit, vagy összeveti a karbantartási adatokat.
Ezek hasznos feladatok, de az ügynök közben személyes adatokat, rendszerrajzokat és telephelyi információkat is lát. Hogy az elemzés helye miért számít egy adatközpontban, arról az AI-alapú videóelemzésről szóló írásomban volt szó; a felvételek kezelésének biztonságáról pedig ebben a cikkben.
Jó minta, ha az AI kezdetben csak olvasni és elemezni tud. A Brivo beléptetőrendszerénél az AI elemzőként, nem ajtónyitó vezérlőként lépett be: adatot olvashat, beállítást nem módosíthat. Az AI bevezetése így nem csak az informatika feladata: az adatvédelmi, jogi, fizikai biztonsági és üzemeltetési területnek is részt kell vennie benne, ahogy azt a kiber- és fizikai biztonság összefonódásáról szóló cikkemben is kifejtettem.
Nem csak az adatszivárgás jelent veszélyt
Az érzékeny információk kijutása kézenfekvő kockázat, de az autonóm ügynökök szélesebb problémakört nyitnak meg. Az OWASP generatív AI-ra vonatkozó kockázati listája külön pontként kezeli a túlzott ügynöki hatáskört (Excessive Agency, LLM06:2025). Ennek három gyökéroka van:
- túl sok funkció: az ügynök olyan eszközt is elér, amelyre a feladatához nincs szüksége;
- túl széles jogosultság: az eszköz többet tehet a háttérrendszerben, mint amennyi a célja;
- túl nagy önállóság: nagy hatású művelet fut le független ellenőrzés vagy emberi jóváhagyás nélkül.
Egy jelentéskészítő ügynöknek szüksége lehet a biztonsági események olvasására, de a rekordok törlésére valószínűleg nincs. Egy levelezést összefoglaló rendszernek olvasási jog kellhet, ettől még nem indokolt, hogy önállóan levelet is küldhessen.
A másik fontos kockázat a promptinjekció (LLM01:2025). Ilyenkor a rosszindulatú utasítás nem a felhasználótól érkezik, hanem egy weboldalban, dokumentumban vagy e-mailben rejtőzik, amelyet az ügynök a feladata során feldolgoz. Ha a rendszer ezt végrehajtandó parancsnak veszi, eltérhet az eredeti céltól.
A következmények súlyosságát az határozza meg, milyen adatokhoz és műveletekhez fér hozzá az ügynök: egy csak olvasni képes rendszer kockázata más, mint egyé, amely levelet küldhet vagy adatbázist módosíthat. Az OWASP maga is rögzíti: a naplózás és a megfigyelés nem előzi meg a problémát, csak a kárt korlátozza. Az adatmozgás figyelése ezért fontos réteg, de nem helyettesíti a legkisebb jogosultság elvét, a műveletek korlátozását, a hálózati szegmentálást és a nagy hatású lépések emberi jóváhagyását.
Hét kérdés az AI-ügynökök bevezetése előtt
Nem elég eldönteni, hogy egy alkalmazás engedélyezett vagy tiltott. Az adott felhasználási eset teljes munkafolyamatát kell értékelni.
A jogosultságnál abból induljunk ki, amit a konkrét feladat megkövetel, ne a felhasználó összes hozzáféréséből. Emberi jóváhagyás különösen külső továbbítás, törlés, jogosultságmódosítás vagy egy biztonsági rendszer beállításának megváltoztatása előtt indokolt. A szabálysértés kezelését pedig előre kell rögzíteni, nem az első incidens után.
A megfigyelés maga is adatvédelmi kérdés
A promptok, válaszok, fájlhozzáférések és eszközhívások rögzítése értékes biztonsági információ, de újabb kérdést vet fel: ki láthatja az AI-ügynök részletes tevékenységnaplóját?
Egy ilyen napló tartalmazhat üzleti titkot, személyes adatot, belső levelezést, programkódot vagy biztonsági incidenssel kapcsolatos információt. A teljes láthatóság tehát nem jelenthet korlátlan hozzáférést. Bevezetéskor tisztázni kell:
- mely szerepkörök végezhetnek vizsgálatot;
- milyen esetben nyitható meg a részletes tartalom;
- hogyan dokumentálják magát az ellenőrzést;
- milyen adatminimalizálási és megőrzési szabályok érvényesek;
- hogyan választják el a biztonsági célú megfigyelést a munkavállalók indokolatlan ellenőrzésétől.
A NIST önkéntesen alkalmazható AI-kockázatkezelési keretrendszere (AI RMF 1.0, 2023) is azt hangsúlyozza, hogy az AI kockázatait nem egyetlen termékkel, hanem irányítási, feltérképezési, mérési és kezelési folyamatok együttesével lehet csökkenteni. A technikai megfigyelés csak akkor hatékony, ha világos felelősségi és döntési rend tartozik hozzá.
Termékbejelentés, nem független igazolás
A Help Net Security cikke a Cyberhaven közleményére épül, ezért a bemutatott funkciók gyártói állítások. Szakmailag releváns képességekről van szó, de a nyilvános bejelentés nem helyettesíti a független terméktesztet vagy a saját környezetben végzett próbaüzemet. Bevezetés előtt érdemes ellenőrizni:
- mely operációs rendszereket és AI-eszközöket támogat, a parancssori eszközöket és a helyi modelleket is beleértve;
- hogyan működik titkosított vagy közvetlen gépi kommunikációnál;
- mekkora a végponti terhelés és a téves riasztási arány;
- hogyan kezeli a több ügynökből álló folyamatokat;
- milyen adatot továbbít a gyártó saját szolgáltatásába;
- exportálhatók-e az események független ellenőrzéshez.
Külön figyelmet érdemel a gyártó adata, amely szerint a végpontokon használt agentic AI-alkalmazások elterjedtsége egy év alatt megduplázódott, és 2026 májusára elérte a 60 százalékot. Ez a Cyberhaven saját kutatásából és telemetriájából származik, a közlemény pedig nem részletezi, pontosan milyen alapsokaságra vonatkozik. Nem tekinthető tehát a teljes vállalati piacot leíró statisztikának, a gyors növekedés irányát azonban jól mutatja.
A cél nem az AI megállítása, hanem az ellenőrizhető használat
Az AI-ügynökök általános tiltása aligha reális stratégia: az eszközök már a fejlesztésben, az üzemeltetésben és egyre több biztonsági munkafolyamatban is jelen vannak. A valódi kérdés nem az, hogy szabad-e AI-t használni, hanem az, hogy milyen feladatkörben, milyen adatokkal, milyen jogosultsággal és milyen ellenőrzés mellett. Hogy a saját munkámban hol húzom meg ezt a határt, arról az első generatív AI-s cikkemben írtam.
A hagyományos adatvesztés-megelőzés azt figyelte, hogyan mozgatják az emberek a fájlokat. Az új megközelítésnek azt is látnia kell, hogyan dolgozik ugyanazzal az adattal egy részben önálló digitális szereplő. Egy incidenshez nem kell rosszindulatú felhasználó: elég egy túl széles jogosultság, egy pontatlan feladat vagy egy manipulált dokumentum.
Az ügynökök korának adatbiztonsága ezért három kérdésre épül: ki indította el a műveletet, milyen adatot érintett, és mi történt az információval ezután? Ha ezekre nincs megbízható válasz, a szervezet nemcsak az AI működését, hanem a saját adatainak útját sem látja át.
Források: Help Net Security (2026. november 5.) · Cyberhaven: sajtóközlemény (2026. november 5.) · Cyberhaven: termékismertető · OWASP: Excessive Agency · OWASP: Prompt Injection · NIST AI RMF
Utoljára felülvizsgálva:
Kérdésed van, vagy átbeszélnéd valamelyik témát?
Legyen szó biztonsági rendszerről, a mögötte lévő informatikai hálózatról vagy egy gondolatról ezekből a cikkekből, szívesen meghallgatlak.
Kapcsolatfelvétel