Linux vagy Windows a videómenedzsment-rendszer alatt? Érvek és ellenérvek
Milyen operációs rendszeren fusson a videómenedzsment-rendszer (VMS)? Évekig a válasz egyszerűen a Windows volt, mert a legtöbb VMS-platform erre készült. Most a kérdés újra napirenden van. Egy brit biztonságtechnikai szaklap szerint nő a kereslet a Linux-alapú rögzítőszerverek és munkaállomások iránt, jobb biztonságra, stabilitásra és alacsonyabb költségre hivatkozva. Ugyanezekben a hetekben a Microsoft kutatói közzétették, mit találtak a Linux-kernelben mesterséges intelligenciával: több tucat sérülékenységet, köztük olyanokat, amelyek húsz évnél is régebben lapultak a kódban. Mindkét hír igaz, és együtt mutatják meg, miért nem olyan egyszerű a választás, mint ahogy bármelyik tábor állítja.
Miért került újra napirendre a kérdés?
A Security Journal UK 2026. október 16-án cikket közölt a brit Video Management Servers Co. (VMS Co.) videómenedzsment- és AI-elemzőszervereiről. Az ügyvezető igazgató, Nick Bowden szerint a Linux gyorsan a felhasználók kedvelt platformjává válik a rögzítőszervereken, az elemző munkaállomásokon, a megjelenítő klienseken és a célgépeken. A cég mindkét operációs rendszert telepíti, így az állítás arról szól, mit kérnek a megrendelők, nem arról, mit tud eladni.
Az időzítés érthető. A Windows 10 támogatása 2025 októberében véget ért, így sok kezelői munkaállomást és kisebb rögzítőszervert amúgy is migrálni vagy cserélni kellett. Ha csere jön, természetes a kérdés, hogy a következő platform legyen-e más. Az AI-alapú videóelemzés ráadásul sok projektbe GPU-s szervereket hozott, és ezen a területen a Linux széles körben elterjedt.
Mit állít a Linux tábora?
A cikk szerint a Linux négy előnyt kínál a VMS alatt:
- Biztonság: a felhasználói jogosultságok, a szolgáltatások elkülönítése, a tűzfal és a minimális telepítés kisebb támadási felületet ad. A cikk odáig megy, hogy így vírusirtóra sincs szükség.
- Stabilitás: kevesebb frissítés, és nincsenek váratlan automatikus frissítések, amelyek megszakíthatják a rögzítést.
- Költség: a VMS Co. gyakran Ubuntu 24.04 LTS-t használ, amelynek nincs licenc- vagy frissítési díja, és a Linux kevesebb háttérerőforrást fogyaszt.
- Teljesítmény: azonos hardveren a cég 25 százalékkal nagyobb elemzési kapacitást mért.
A cikk egy hátrányt is elismer: a parancssor egyes technikusoknak nehézséget okozhat, bár Bowden szerint a VMS-sel rendszeresen dolgozó szakemberek megbirkóznak vele, és a mai Linux-asztalok már ismerősen néznek ki.
Ezek egy beszállító állításai, közzétett mérési módszer nélkül. A 25 százalékos adat mellett nincs hardverleírás, terhelés vagy VMS-verzió, így más projektre nem vihető át. Ettől nem hamis, csak nem igazolt. A vírusirtóról szóló állítást vitatnám a leginkább; erről lentebb.
A másik hír: évtizedekig rejtőző hibák
A Microsoft FORGE Lab 2026. november 11-én közzétette, mit tanult a Linux-kernel mesterséges intelligenciával támogatott átvizsgálásából; a CSO Online másnap számolt be róla. Az MDASH kódnevű, több ügynökből álló rendszerrel a kutatók nagyjából két hétig vizsgálták a hálózati, fájlrendszer- és biztonsági modulok kiválasztott kódját. A szűrés lépései sokat elárulnak:
- 26 502 nyers találat
- 11 769 jelölt
- 621 bizonyító kóddal
- 59 nyilvános jelentés
- 33 CVE
A 33 CVE-ből 24 legalább magas súlyosságú (CVSS 7,0 vagy több)
A hibák az első nyilvános jelentéskor átlagosan 8,1 évesek voltak, a legrégebbi legalább 21 éve volt a kernelben. A csapat nyolc CVE-hez működő helyi jogosultság-emelő exploitot készített, bár ezek egy része nem alapértelmezett beállítást vagy kikapcsolt védelmet igényelt. Az egyik hiba a kernel közös hash-tábla-könyvtárában (rhashtable) volt, és jogosultság nélküli felhasználó is elérhette a netlink socketdiagnosztikán keresztül. Szabványos konfiguráción is működött, és androidos eszközöket is érintett. A javítás egyetlen sor volt.
A kutatók következtetése kijózanító: a hibák megtalálása és kijavítása között drasztikus az aránytalanság. A vizsgálat két hétig tartott, a találatokból ellenőrzött jelentést és javítást készíteni viszont több mint négy emberhónapig. Az első nyilvános javítástól a fő kernelágba kerülésig a medián idő 41 nap volt. Az AI mindkét oldalon gyorsítja a hibafeltárást; erről a GPT-6 Cyber kapcsán írtam.
Ez nem érv a Linux ellen. A Windows is minden hónapban kap kernel- és hálózatikészlet-javításokat. Annak a gondolatnak mond ellent, hogy bármely operációs rendszer pusztán attól biztonságos, ami.
Érvek a Linux mellett
Mérnöki szemmel a Linux legerősebb érvei ezek:
- Minimális telepítés. Egy rögzítőszervernek nincs szüksége irodai programcsomagra, böngészőre vagy alkalmazásboltra. A csak a VMS-t és a függőségeit tartalmazó szervertelepítés kevesebb szolgáltatást tesz elérhetővé, ez valódi csökkenés a támadási felületben.
- Kézben tartott frissítés. A csomagok akkor frissülnek, amikor a rendszergazda dönt, és egyes disztribúciók élő kerneljavítást is kínálnak, amely bizonyos hibákat újraindítás nélkül javít. Egy le nem állítható rögzítőnél ez számít.
- Hosszú, kiszámítható támogatás. A Canonical szerint az Ubuntu 24.04 LTS 2029 májusáig kap szabványos biztonsági karbantartást, Ubuntu Pro előfizetéssel 2034 májusáig.
- Nincs licencdíj az operációs rendszerre. A támogatási előfizetés továbbra is pénzbe kerül, de a licencsor eltűnik az anyagköltségből, ami nagy rendszernél számít.
- Természetes illeszkedés a célgépekhez és GPU-s szerverekhez. Sok beágyazott rögzítő és elemzőkörnyezet eleve Linux-alapú, így egy platform a rendszer nagyobb részét fedheti le.
- Egyes VMS-gyártók hivatalosan támogatják. A Network Optix például a támogatott Ubuntu LTS kiadásokat az Nx Witness szerverhez és asztali klienséhez is felsorolja.
Érvek a Windows mellett
A Windows melletti érvek kevésbé divatosak, de semmivel sem kevésbé kézzelfoghatók:
- A gyártói támogatás dönt. A Milestone XProtect Corporate 2026 R1, az egyik legelterjedtebb platform rendszerkövetelményei csak a Windows 10-et, a Windows 11-et és a Windows Server 2019–2025 kiadásokat sorolják fel; Linuxot egyetlen komponensnél sem említenek. Ha a VMS egy szerepre nem támogatja a Linuxot, a vita ott véget is ér.
- Integrációk. A beléptető, a rendszámolvasó, a kaputelefon és a PSIM-integrációk, a videófal-szoftverek és a licenckulcsok gyakran csak Windowson futnak. Egy rendszer annyira hordozható, amennyire a legkevésbé hordozható eleme.
- Megszokott üzemeltetés. A legtöbb telepítő technikusa és sok megrendelő informatikai csapata Windowst kezel, Active Directory-val, csoportházirenddel és meglévő frissítési eszközökkel. Az a Linux-szerver, amelyhez senki nem mer hozzányúlni, frissítést sem kap.
- Hosszú távú kiadások. A Windows 11 IoT Enterprise LTSC 2024 2034. október 10-ig támogatott, és funkciófrissítés nélkül kap biztonsági javításokat, ami a „meglepetésfrissítés” panaszának nagy részére választ ad. A nem IoT Enterprise LTSC 2024 kiadás támogatása 2029 októberében ér véget.
- Kiforrott biztonsági eszközök. A végpontvédelem, az alkalmazásvezérlés és a központi naplózás Windowsra széles körben elérhető, és az auditorok, informatikusok jól ismerik.
Egymás mellett
| Szempont | Linux | Windows |
|---|---|---|
| VMS-támogatás | Egyes platformok, pl. Nx Witness | Gyakorlatilag minden nagy platform |
| Támadási felület | Kicsi, csak szervertelepítéssel | Alapból nagyobb, csökkenthető |
| Frissítés | Rendszergazda dönt, élő javítás lehetséges | LTSC-vel és házirenddel szabályozható |
| Támogatási idő | Ubuntu 24.04: 2029, Pro-val 2034 | IoT Enterprise LTSC 2024: 2034 |
| Licenc | Nincs licencdíj | Eszközönként vagy szerverenként |
| Integrációk | Egyenként ellenőrizendő | Általában elérhetők |
| Szaktudás | Linux-üzemeltetési tudás kell | Széles körben elérhető |
Három tévhit, amelyet ideje elengedni
„A Linuxnak nem kell vírusirtó.” Linuxos kártevő és zsarolóvírus is létezik. 2025 október végén a CISA arra figyelmeztetett, hogy zsarolóvírus-csoportok kihasználják a CVE-2024-1086-ot, egy 2014-ben bekerült és 2024 januárjában javított Linux-kernelhibát, amely jogosultság-emelésre ad lehetőséget. Egy linuxos rögzítőnek talán nem kell klasszikus asztali vírusirtó, de keményítés, integritásfigyelés és naplógyűjtés igen.
„A Windows-frissítés mindig elrontja a rögzítést.” Az ellenőrizetlen frissítés igen. LTSC-kiadással, frissítési házirenddel és tesztgéppel a Windows-javítások ugyanúgy karbantartási ablakba ütemezhetők, mint bármely más változtatás.
„Maga a platform a kockázat.” 2024 júliusában egy hibás CrowdStrike-frissítés nagyjából 8,5 millió Windows-eszközt állított le, támadás nélkül. A tanulság nem az, hogy „kerüld a Windowst”, hanem hogy minden kernelszintű komponenst, a biztonsági ügynököket is, fokozatosan kell bevezetni, helyreállítási tervvel, platformtól függetlenül.
A kamerák már most is Linuxot futtatnak
A vita többnyire a szerverekről és munkaállomásokról szól, pedig a legtöbb IP-kamera, enkóder és beágyazott rögzítő már ma is beágyazott Linuxon fut. Ezek biztonsági múltja megmutatja, hogy a Linux nem véd meg egy olyan eszközt, amely régi komponensekkel, nyitott szolgáltatásokkal és gyári jelszavakkal kerül a hálózatra. Hogy a hálózatra kötött kamera is számítógép, azt A kamera is számítógép című írásban fejtettem ki.
Ugyanez igaz egy réteggel lejjebb is: a Zyxel GS1900 esetében az ajánlott firmware-rel futó switch is támadható maradt. Az operációs rendszer a rendszer egyik rétege, nem a teljes biztonsága.
Szerepenként dönts, ne tábor szerint
A hasznos kérdés nem az, hogy „Linux vagy Windows?”, hanem hogy „melyik operációs rendszer melyik szerepre ebben a rendszerben?”. Egy rögzítőszerver, egy GPU-s elemzőszerver és egy kezelői munkaállomás mást igényel, és a válasz közöttük eltérhet.
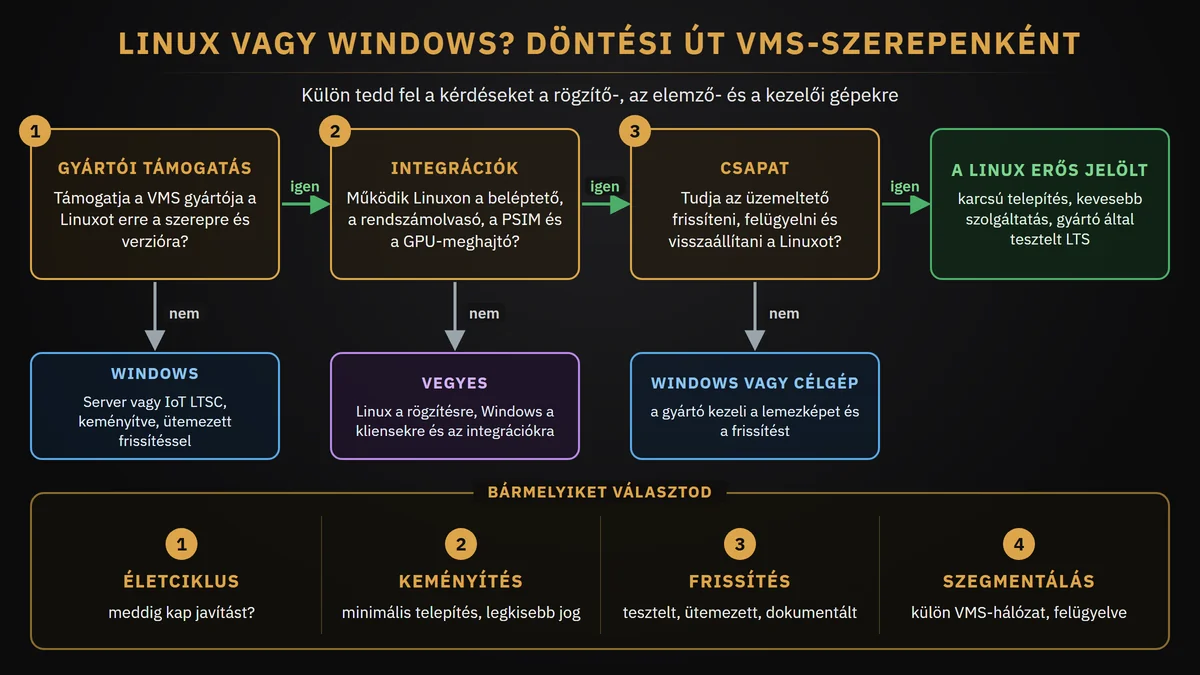
A gyakorlatban gyakori a vegyes felépítés: Linux a rögzítő- vagy elemzőszervereken, Windows a kezelői klienseken és az integrációs szervereken. Ez működik, ha mindkét platformot rendesen üzemeltetik, nem félgőzzel. Hogy az elemzés egyáltalán hol fusson, külön tervezési döntés; erről az AI-videóelemzés az adatközpontok védelmében című cikkben írtam.
Mitől lesz valóban biztonságos egy VMS?
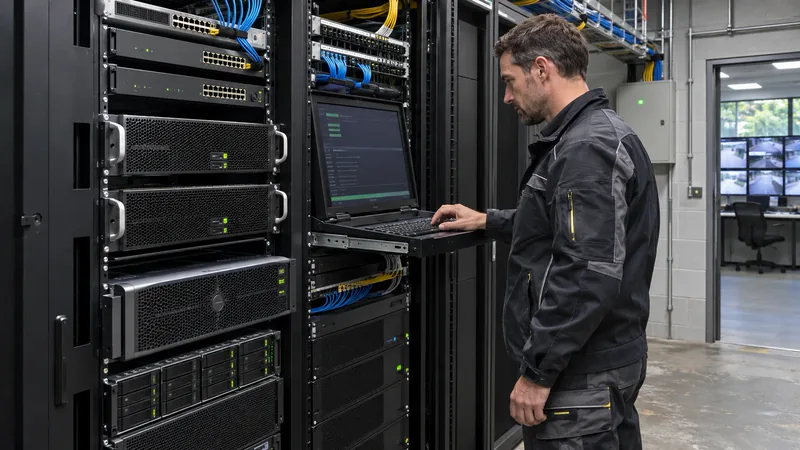
Bármelyik platform nyer, a rendszer biztonságát ezek döntik el:
- Támogatott életciklus: az operációs rendszer, a VMS és a meghajtók a rendszer tervezett élettartama alatt végig támogatottak.
- Keményítés: minimális telepítés, felesleges szolgáltatások nélkül, külön rendszergazdai fiókokkal, a legkisebb szükséges jogosultsággal.
- Frissítés: referenciagépen tesztelve, karbantartási ablakba ütemezve, dokumentálva és utólag ellenőrizve.
- Szegmentálás: a VMS-szerverek saját hálózatban, távoli elérés csak ellenőrzött, többfaktoros hitelesítésű VPN-en át, közvetlen internetes elérés nélkül.
- Felügyelet és helyreállítás: naplók, állapotfigyelés, tesztelt konfigurációmentés és újraépítési eljárás.
Hogy a hálózatért és a fizikai védelemért viselt felelősség miért nem választható szét, arról A kiber- és a fizikai biztonság összefonódása szól. Hogy a javítási idő hol rövidíthető, azt a Gyorsabb kibertámadások az AI korában mutatja be.
Mielőtt döntesz: hét kérdés
Az ítélet
A Linuxnak valódi előnyei vannak a VMS alatt: karcsúbb telepítés, jobban kézben tartott frissítés, licencdíj nélküli operációs rendszer, és jól illik a célgépekhez és a GPU-s elemzéshez. A Windowsnak ugyanilyen valódiak: a legszélesebb VMS- és integrációs támogatás, a hosszú távú LTSC-kiadások és az a tudás, amely a legtöbb telepítőnél már megvan. A Microsoft kernelvizsgálata megmutatja, hogy egyik platform sem biztonságos alapból; a beszállítói állítások pedig azt, hogy a marketing nem mérés.
Szerepenként azt a platformot válaszd, amelyet a VMS gyártója támogat, amelyet a csapatod üzemeltetni tud, és amely a rendszer teljes élettartama alatt támogatott marad. Utána több energiát fordíts a keményítésre, a frissítésre és a szegmentálásra, mint magára a választásra. A támadót nem érdekli, milyen logó van a rackszekrény ajtaján.
Források: Security Journal UK (2026. október 16.) · CSO Online (2026. november 12.) · Microsoft Security Blog (2026. november 11.) · Milestone: az XProtect Corporate 2026 R1 rendszerkövetelményei · Network Optix: támogatott operációs rendszerek · Canonical: az Ubuntu kiadási ciklusa · Microsoft: 2034-ben lejáró termékek · Security Affairs (2025. október 31.) · TechCrunch (2024. július 20.)
Utoljára felülvizsgálva:
Kérdésed van, vagy átbeszélnéd valamelyik témát?
Legyen szó biztonsági rendszerről, a mögötte lévő informatikai hálózatról vagy egy gondolatról ezekből a cikkekből, szívesen meghallgatlak.
Kapcsolatfelvétel