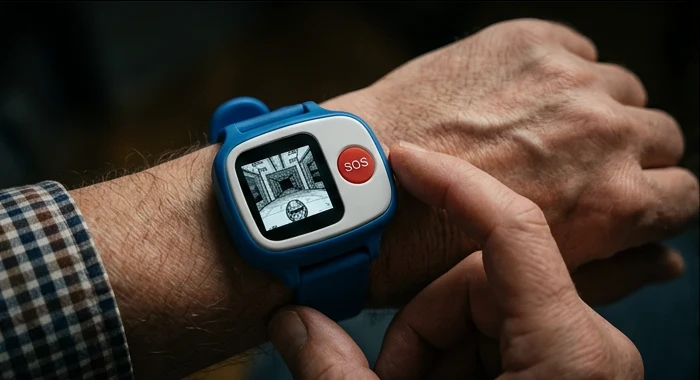
Mit tanít egy Doomot futtató Gondosóra a zárt eszközök biztonságáról?
Elsőre könnyű vicces technológiai bravúrként tekinteni rá: Bódai András művész a Doom egy erősen leegyszerűsített változatát futtatta egy Gondosórán. A projekt azonban több egy újabb „fut-e rajta a Doom?” kísérletnél. Egy olyan, zárt rendszerű, segélykérésre szolgáló eszközt helyez reflektorfénybe, amelynek eredeti feladata az, hogy baj esetén megbízható kapcsolatot teremtsen a felhasználó és a segítség között.
A dokumentált projekt nem mutat be a szolgáltatást érintő biztonsági incidenst, és nem is azt bizonyítja, hogy a Gondosóra szolgáltatása távolról feltörhető volna. Sokkal inkább egy fizikailag módosított eszköz művészeti célú átalakításáról van szó. Éppen ezért érdekes: jól láthatóvá teszi, hogy egy kisméretű, hétköznapi segélyhívó eszköz valójában összetett kiberfizikai rendszer, amelyben a hardver, a szoftver, a kommunikáció és a szolgáltatási folyamat együtt adja a biztonságot.
Egy játék fut – de az eredeti funkció megszűnik
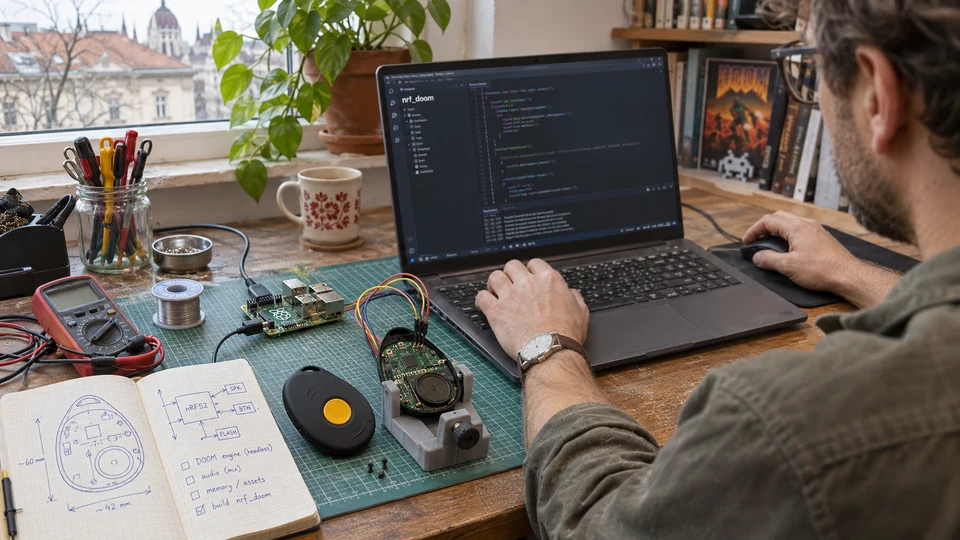
A Qubit beszámolója szerint a projekt kiindulópontja az volt, hogy a művész egy, a Gondosórával azonos vagy ahhoz nagyon hasonló hardverplatformon futtassa a Doomot. Mivel az eszköznek nincs kijelzője, a játék nem klasszikus, játszható formában jelenik meg: a program képernyő nélküli demóként fut, a hang pedig az átalakított készülék hangszóróján keresztül hallható. Qubit – a projekt története
A projekt saját dokumentációja világosan jelzi a legfontosabb következményt: az átalakítás az eredeti szoftver teljes törlésével jár, visszafordíthatatlan, és az így módosított eszköz többé nem képes segélyhívást kezdeményezni. Bódai András projektleírása a GitHubon
Ez a különbség lényeges. Nem egy működő segélyhívó szolgáltatás feletti jogosulatlan irányításszerzésről van szó, hanem egy készülék eredeti rendeltetésének megszüntetéséről, majd új funkcióval való felruházásáról. A „Doom fut rajta” technikailag érdekes eredmény, de a készülék a művelet után már nem az, aminek eredetileg tervezték.
Egy segélyhívó eszköznél a rendelkezésre állás a fő érték
A Gondosóra hivatalos leírása alapján a szolgáltatás része a 0–24 órás diszpécserközpont, az eszközön keresztüli kétirányú kommunikáció, a helymeghatározás és az elesésérzékelés. Segítségkéréskor a diszpécser értékeli a helyzetet, szükség esetén értesítheti a kapcsolattartót, az illetékes szervezeteket vagy a 112-t. Gondosóra – hivatalos tájékoztató
Egy ilyen rendszerben nem elég, hogy a készülék „bekapcsol” vagy a hálózat elérhető. A teljes működési láncnak rendelkezésre kell állnia:
Felhasználó → jelzőeszköz → mobilkommunikáció → diszpécser → értékelés → segítség
Ha ebből bármelyik elem kiesik, a szolgáltatás értéke sérül. Egy térfigyelő kamera esetében lehet, hogy az adatvesztés vagy a felvétel elérhetetlensége a legnagyobb kockázat. Egy segélyhívó eszköznél a fő kérdés még közvetlenebb: baj esetén képes-e a használó valóban segítséget kérni?
Ezért egy ilyen készülék integritása és rendelkezésre állása nem pusztán informatikai kérdés. Közvetlenül kapcsolódik az emberi biztonsághoz.
A zárt rendszer nem feltétlenül sebezhetetlen rendszer
A történet egyik fontos szakmai tanulsága, hogy a „zárt rendszer” kifejezés önmagában kevés. Egy eszköz lehet zárt abból a szempontból, hogy a felhasználó nem telepíthet rá alkalmazásokat, nem fér hozzá a rendszerbeállításaihoz, és nem módosíthatja a működését. Ez azonban nem ugyanaz, mint a teljes körű biztonság.
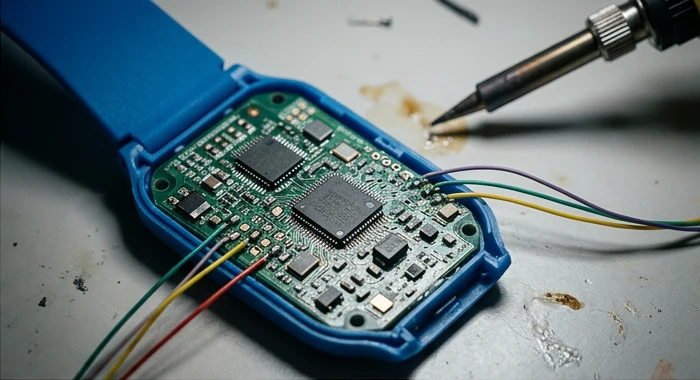
A projekt dokumentációja szerint az átalakítás fizikai hozzáférést, a készülék megbontását és az eredeti rendszer törlését igényelte. A beavatkozás nem csendben, a normál működés megtartásával zajlott, hanem az eredeti funkció feláldozásával. Bódai András projektleírása a GitHubon
Ez fontos különbség a kockázatértékelésben:
- egy távoli sérülékenység fizikai hozzáférés nélkül is kihasználható lehet;
- egy fizikai, roncsoló módosításnál a támadónak hozzá kell férnie az eszközhöz;
- a teljes törlés megakadályozhatja az eredeti rendszer visszaállítását, de nem feltétlenül jelent hozzáférést a korábbi működés adataihoz vagy szolgáltatásához.
Vagyis a történet nem azt üzeni, hogy „a segélyhívó óra könnyen feltörhető”. Inkább azt, hogy a fizikai eszközvédelem, a firmware-integritás és az eszköz életciklusa minden hálózatba kapcsolt végpontnál fontos tervezési szempont.
A kiberbiztonság és a fizikai biztonság ugyanabban az eszközben találkozik
A biztonságtechnikai rendszerekben egyre több olyan végpont működik, amely egyszerre fizikai és digitális eszköz: kamerák, beléptető-olvasók, kaputelefonok, riasztókommunikátorok, érzékelők, járműfedélzeti egységek vagy éppen személyi segélyhívók.
Ezeknél nem elég csak a hálózati hozzáférést védeni. Az alábbi kérdések ugyanilyen fontosak:
- Ki férhet fizikailag a készülékhez?
- Mi történik, ha az eszközt megbontják, eltávolítják vagy kicserélik?
- Hogyan ellenőrizhető, hogy az eszköz a jóváhagyott szoftvert futtatja?
- Mi történik hiba, manipuláció vagy kommunikációs kiesés esetén?
- Ki értesül arról, hogy a rendszer egy eleme nem látja el eredeti feladatát?
- Hogyan történik a készülék cseréje, javítása és biztonságos kivonása?
A válaszok nem feltétlenül egyetlen technológiai funkcióban vannak. A biztonságot a hardveres védelem, a jogosultságkezelés, a titkosított kommunikáció, a szoftverfrissítési folyamat, a távfelügyelet és az üzemeltetési eljárás együtt adja.
Ezek általános mérnöki tervezési szempontok, nem a Gondosóra szolgáltatásának auditjából származó megállapítások.
A dokumentáció hiánya önmagában is üzemeltetési kockázat
A Qubit cikke szerint a művész számára nehezen voltak elérhetők a készülék részletes műszaki adatai. Egy ilyen helyzet két különböző kérdést vet fel. Qubit – a projekt története
Az egyik, hogy a részletes hardverleírás, a hibakeresési felület vagy a belső kapcsolási rajz nem feltétlenül nyilvános dokumentum. Biztonsági okból ez sok esetben indokolt is lehet. A nyilvános technikai információk mennyisége önmagában nem jó fokmérője egy rendszer védettségének.
A másik kérdés viszont az, hogy a jogosult üzemeltetőnek, szervizpartnernek és felelős szervezetnek rendelkeznie kell-e a működtetéshez szükséges dokumentációval. Egy kritikus funkciójú eszköznél ez nem luxus, hanem alapfeltétel. Ismerni kell a jóváhagyott készüléktípusokat, a szoftververziók kezelését, a hibajelzések jelentését, a cserefolyamatot, valamint azt, hogy egy meghibásodott vagy manipulált eszköz hogyan kerül ki a szolgáltatásból.
A megfelelő dokumentáció nem azt jelenti, hogy minden műszaki részlet szabadon hozzáférhető. Azt jelenti, hogy az arra jogosult szereplők átlátják a felelősségi és működési láncot.
A jó védelem nemcsak a behatolást, hanem a hibát is kezeli
A biztonsági tervezés gyakori hibája, hogy kizárólag a támadó szemszögéből indul ki: megakadályozható-e a jogosulatlan hozzáférés? Ez fontos kérdés, de egy segélyhívó vagy távfelügyeleti eszköznél legalább ilyen lényeges, hogy a rendszer észreveszi-e a működési rendellenességet.
Tervezési követelményként az üzemeltetésnek értesülnie kell arról, ha egy készülék nem kapcsolódik a hálózathoz, nem válaszol az állapotlekérdezésre, sérült a burkolata, vagy egy alkalmazott firmware-integritás-ellenőrzés hibát jelez. A technológia akkor szolgálja a valós biztonságot, ha az eltérésből intézkedést igénylő esemény lesz: felülvizsgálat, csere, értesítés vagy helyszíni ellenőrzés.
Ez a gondolkodás a klasszikus biztonságtechnikában is ismerős. Nem elegendő felszerelni egy érzékelőt; azt is tudni kell, hogy működik-e, elérhető-e, és hiba esetén ki reagál.
Egy műalkotás, amely rendszerszintű kérdést tesz fel
A Gondosórán futó Doom nem attól érdekes, hogy egy régi játék megszólal egy szokatlan eszközből. Attól válik szakmailag is tanulságossá, hogy ráirányítja a figyelmet a mindennapi, hálózatba kapcsolt eszközök valódi természetére.
Egy ilyen óra nem egyszerű fogyasztói elektronika. Érzékelő, kommunikációs végpont, szoftverplatform és egy emberi segítségnyújtási folyamat első eleme. Éppen ezért a védelmét sem lehet kizárólag a ház, a gombok vagy a mobilkapcsolat szintjén értelmezni.
A legfontosabb kérdés nem az, hogy futtatható-e rajta egy játék. Hanem az, hogy a rendeltetésszerűen működő eszköz a teljes életciklusa alatt megőrzi-e azt, amiért létrehozták: hogy szükség esetén megbízhatóan segítséget tudjon kérni a viselője.
Források: Qubit – a projekt története · Bódai András projektleírása a GitHubon · Gondosóra – hivatalos tájékoztató
Utoljára felülvizsgálva:
Kérdésed van, vagy átbeszélnéd valamelyik témát?
Legyen szó biztonsági rendszerről, a mögötte lévő informatikai hálózatról vagy egy gondolatról ezekből a cikkekből, szívesen meghallgatlak.
Kapcsolatfelvétel