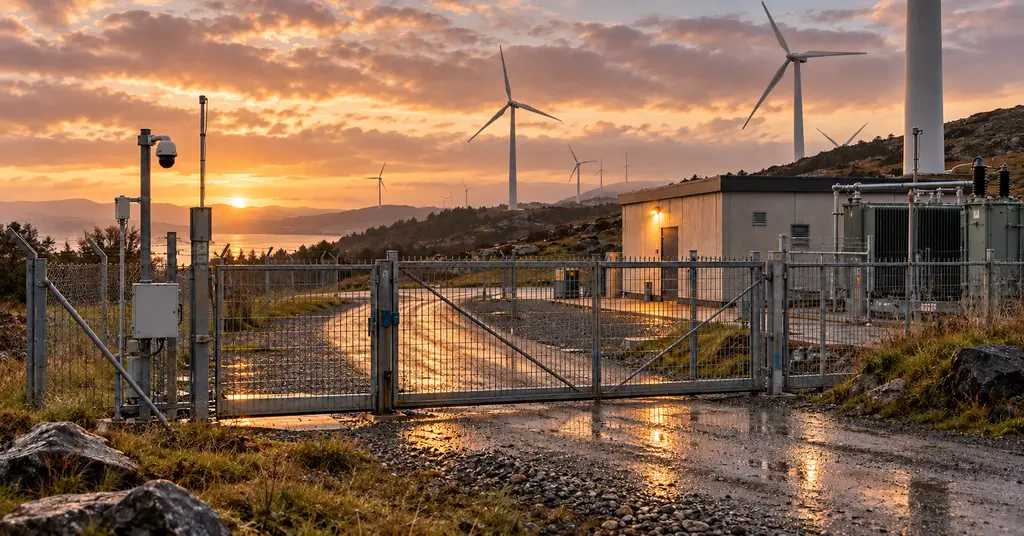
A kerítés nem állítja meg azt, aki az interneten érkezik: 8 547 kitett rendszer európai szél- és naperőműparkokban
Egy telephelyet körbevehet kerítés, kamera, beléptető- és behatolásjelző rendszer. Ha viszont a technológiai vezérlőfelület az internet felől is elérhető, a támadónak nem kell eljutnia a kapuig.
A holland Modat internetes felderítő cég és a holland nemzeti kiberbiztonsági központ (NCSC-NL) kutatása 8 547, az internet felől elérhető rendszert azonosított európai szél- és naperőműparkokban. A kutatók 40 európai ország parkjait térképezték fel, és 35 országban találtak kitett rendszert.
Mit találtak a kutatók?
- 7 942 naperőművi és 605 szélerőművi rendszer. A napelemes rendszerek 34, a szélerőművi rendszerek 23 országban fordultak elő; az előbbiek közül Spanyolországban volt a legtöbb (2 766), az utóbbiak közül Németországban (212). A kutatók szerint a valós szám ennél magasabb lehet, mert csak azokat a rendszereket számolták, amelyeket sikerült egy konkrét telephelyhez kötni.
- Nem csak információs oldalak. A közölt egyik példában egy szélturbina webes felülete élő termelési adatokat, a berendezés térképes helyzetét, valamint Start, Stop és Reset gombokat is megjelenített. Más rendszerek több turbinát vagy egy egész parkot vezérelnek.
- Árulkodó bejelentkezési oldalak. Két szélerőműpark bejelentkezési oldala megnevezte a parkot, az egyik pedig azt is jelezte, hogy az újabb kiadásokban az alapértelmezett felhasználónév root.
- 181 helyszín. A Security Magazine összefoglalója szerint a kutatók becslése alapján 181 helyszínen akár teljes működési beavatkozásra is lehetőség lehetett. Ez becslés; a Modat saját összefoglalója a számot nem közli.
Fontos pontosítás: kitettség, nem bizonyított támadás
Az internetes elérhetőség nem jelenti automatikusan azt, hogy mind a 8 547 rendszer jelszó nélkül átvehető volt. Azt azonban igen, hogy ezek a rendszerek kívülről felderíthetők és támadhatók lehetnek. Már egy nyilvánosan elérhető bejelentkezési felület, egy azonosítható gyártó vagy egy alapértelmezett felhasználónév is értékes információt adhat a támadónak.
A kutatás tehát kitettséget tárt fel, nem pedig bizonyított kibertámadást. A nyilvánosságra hozott adatok csak országonkénti összesítések: a parkok nevét, üzemeltetőjét és helyét nem közölték, az érintetteket pedig a nemzeti CERT-ek értesítették. A biztonságtechnikai tanulság ettől még komoly.
Ahol a távolság már nem véd
A szél- és naperőműparkok földrajzilag szétszórt, gyakran távoli és állandó személyzet nélkül működő létesítmények. Fizikailag éppen ez a decentralizáltság növelheti az ellenálló képességüket: nehéz egyszerre sok helyszínt megtámadni. Digitálisan azonban a távolság már nem jelent védelmet: az internet felől minden elérhető vezérlőfelület ugyanolyan „közel” kerülhet a támadóhoz.
A tét sem csekély: a megújulók 2026 második negyedévében az EU villamosenergia-termelésének 54 százalékát adták (a Modat adata).
Mi lehet a következménye?
Hiába védi a telephelyet kerítés, videómegfigyelés, beléptető- és behatolásjelző rendszer, ha a technológiai vezérléshez vezető digitális út nincs megfelelően biztosítva. Egy sikeres beavatkozás következménye nem csupán adatvesztés lehet, hanem:
- termeléskiesés vagy üzemzavar,
- a berendezések hibás konfigurálása,
- fizikai károsodás vagy gyorsabb elhasználódás kockázata,
- téves riasztások és szükségtelen helyszíni kivonulások,
- veszélyes helyzet a karbantartók és az üzemeltetők számára.
A Security Magazine egyik megszólaltatott szakértője szerint a konfigurációk manipulálása akár túlterheléshez és tartós károkhoz is vezethet.
Egy kockázati kép: IT, OT és fizikai védelem
Ez jól mutatja, hogy az IT-, az OT- és a fizikai biztonságot nem lehet különálló területként kezelni. A védelemnek ugyanabban a kockázati képben kell látnia a vezérlőrendszereket, a kamerákat, a beléptetést, a kommunikációs kapcsolatokat és a beszállítók távoli hozzáféréseit. Erről szólt a kiber- és fizikai biztonság összefonódásáról írt korábbi cikkem is, és ugyanez igaz a telephelyi kamerákra: a kamera is számítógép.
A legfontosabb lépések
- Feltérképezés: a teljes eszköz- és hozzáférési állomány összeírása, beleértve minden távoli kapcsolatot és azt, hogy mit lehet rajta keresztül módosítani;
- Nyilvános felületek megszüntetése: az adminisztrációs és vezérlőfelületek levétele az internetről; a kutatók szerint ez az üzemeltetők első lépése;
- Biztonságos távoli kapcsolat: elérés csak VPN-en vagy biztonságos átjárón át, többtényezős hitelesítés és rendszeresen cserélt hitelesítő adatok;
- Szegmentálás: az IT-, OT- és biztonságtechnikai hálózatok megfelelő szétválasztása;
- Beszállítói hozzáférések: rendszeres felülvizsgálat, egyéni, erős hitelesítésű beszállítói fiókok közös jelszavak nélkül, a megfigyelési és a parancsadási jog szétválasztása;
- Naplózás: az üzemeltető saját naplója a kiadott parancsokról és a konfigurációváltozásokról, hogy ne kelljen kizárólag a gyártói rendszerekre hagyatkozni;
- Gyakorlás: közös incidenskezelési gyakorlatok és kipróbált kézi üzemmód; ahol a szervezet a NIS2 hatálya alá tartozik, ott a 24 órás korai figyelmeztetés teljesítését is gyakorolni kell.
Következtetés
A kritikus infrastruktúra védelme ma már nem ér véget a telephely kerítésénél. A fizikai és a digitális védelem csak együtt képes valódi működési ellenálló képességet teremteni.
A döntő kérdés nem az, hogy milyen magas a kerítés, hanem az, hogy ki érheti el a vezérlőt az internet felől.
Források: Security Magazine: 8,500 European wind, solar systems exposed; Modat: To See the Wind and the Sun; Help Net Security (2026. október 6–9.)
Kérdésed van, vagy átbeszélnéd valamelyik témát?
Legyen szó biztonsági rendszerről, a mögötte lévő informatikai hálózatról vagy egy gondolatról ezekből a cikkekből, szívesen meghallgatlak.
Kapcsolatfelvétel